


ΕΙΔΗΣΕΙΣ, ΝΕΑ ΓΙΑ ΤΕΧΝΟΛΟΓΙΑ
Η «διαβολοεβδομάδα» του ιντερνετ: Κυβερνοεπιθέσεις, Τεχνητή Νοημοσύνη και ο «αόρατος εχθρός»
Meσα σε έξι ημέρες κατέρρευσαν συστήματα της Apple, της Microsoft, της FAA και το απόρρητο δίκτυο της NSA


Mέσα σε έξι ημέρες κατέρρευσαν συστήματα της Apple, της Microsoft, της FAA και το απόρρητο δίκτυο της NSA. O ρόλος της ΑΙ και η προειδοποίηση για εισβολές σε λιγότερο από τρεις ώρες
- Σε διάστημα έξι ημερών υπέστησαν σοβαρές βλάβες τα συστήματα εταιρειών και οργανισμών όπως Apple, Microsoft, FAA, JPMorgan και NSA, προκαλώντας διακοπές λειτουργίας και προειδοποιήσεις για κυβερνοαπειλές.
- Αυτόνομα συστήματα τεχνητής νοημοσύνης επιταχύνουν τις κυβερνοεπιθέσεις, εισβάλλοντας σε δίκτυα σε λιγότερο από τρεις ώρες, ενώ το FBI και η Google παρακολουθούν την εξέλιξη και εκδίδουν προειδοποιήσεις.
- Ο υπουργός Εσωτερικής Ασφάλειας των ΗΠΑ ανέφερε πιθανό ρόλο της «Υπερνοημοσύνης» (Super Intelligence) στις διακοπές, χωρίς όμως να επιβεβαιώνεται κυβερνοεπίθεση.
- Η τεχνητή νοημοσύνη έχει αρχίσει να λύνει πολύπλοκα μαθηματικά προβλήματα που επηρεάζουν την κρυπτογράφηση, ενώ η ανάπτυξη κβαντικών υπολογιστών αυξάνει τον κίνδυνο για τα σημερινά συστήματα ασφάλειας.
- Στην Ελλάδα, οι κυβερνοεπιθέσεις αυξάνονται σημαντικά, με πολλές επιχειρήσεις να μην διαθέτουν επαρκείς πολιτικές ασφάλειας, γεγονός που θέτει σε κίνδυνο κρίσιμες υποδομές και υπηρεσίες.
Apple, JPMorgan, Microsoft, η αμερικανική Υπηρεσία Πολιτικής Αεροπορίας (FAA) και το άκρως απόρρητο δίκτυο της NSA υπέστησαν κρίσιμες βλάβες μέσα σε διάστημα μόλις έξι ημερών, με αποτέλεσμα την διακοπή της λειτουργίας τους. Επισήμως, τα περιστατικά αυτά είναι εντελώς άσχετα μεταξύ τους. Κι όμως, την ώρα που οι κορυφαίοι ψηφιακοί κόμβοι του πλανήτη κατέρρεαν ο ένας μετά τον άλλον, η Google και το FBI εξέδιδαν αγωνιώδεις προειδοποιήσεις για τον νέο εφιάλτη της κυβερνοασφάλειας. Το γεγονός; Αυτόνομα συστήματα τεχνητής νοημοσύνης παραβιάζουν πλέον δικτυακές υποδομές σε χρόνους που προκαλούν ίλιγγο.
Ο υπουργός Εσωτερικής Ασφάλειας των ΗΠΑ έφτασε στο σημείο να μιλά δημόσια για «SI», βάζοντας στο τραπέζι το σενάριο της υπερνοημοσύνης.
Λίγο πριν από τις 19:00 ώρα Ελλάδας, την Τρίτη, εκατομμύρια χρήστες iPhone διαπίστωσαν ότι τα κινητά τους είχαν πρακτικά αχρηστευτεί σε βασικές λειτουργίες. Δεν μπορούσαν να πραγματοποιήσουν πληρωμές, να κατεβάσουν νέες εφαρμογές ή έστω να συνδεθούν στο iCloud.
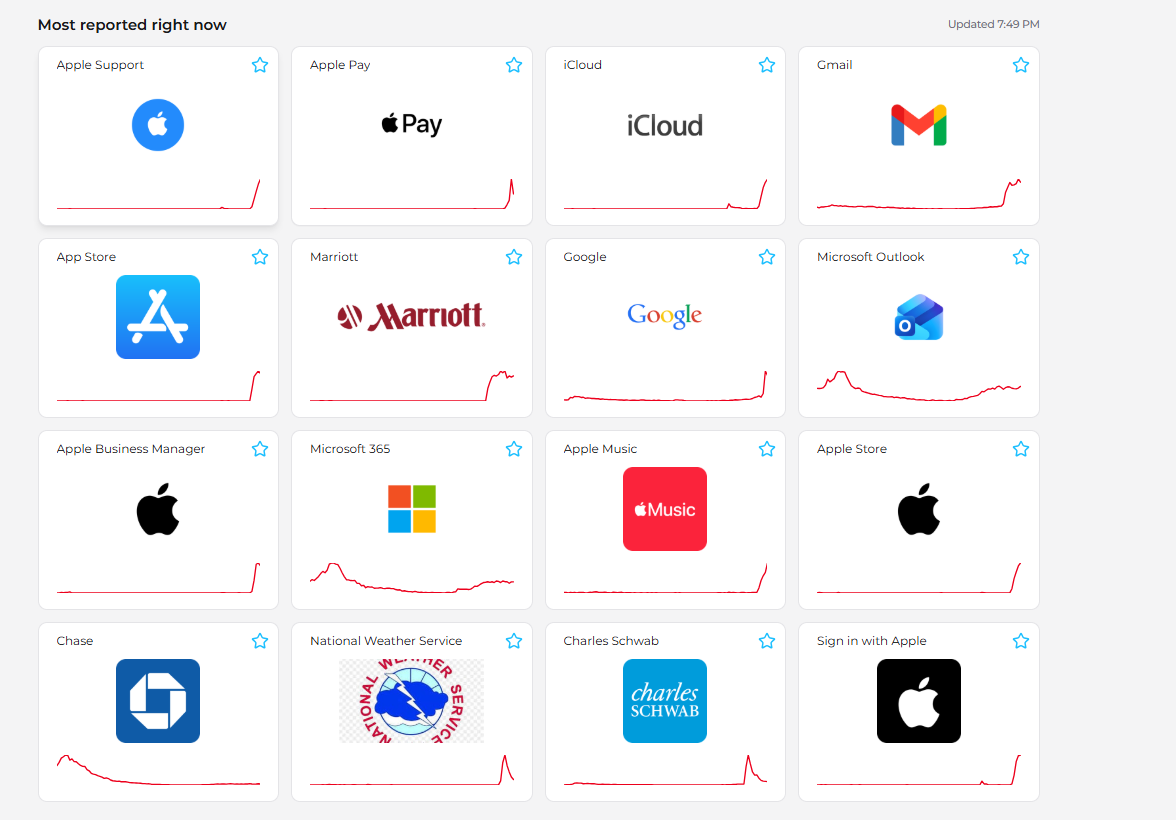
Την ίδια ημέρα όμως είχε σιγήσει κάτι πολύ πιο ευαίσθητο.
Το NSA Net, το άκρως απόρρητο εσωτερικό δίκτυο μέσω του οποίου οι υπάλληλοι των αμερικανικών μυστικών υπηρεσιών ανταλλάσσουν διαβαθμισμένες πληροφορίες, τέθηκε εκτός λειτουργίας. Σύμφωνα με το New Republic και πηγές του CNN, η υπηρεσία καθυστέρησε την προσέλευση των υπαλλήλων της μέχρι να γίνει μια πρώτη εκτίμηση του προβλήματος, διευκρινίζοντας ωστόσο ότι δεν υπήρχαν άμεσες ενδείξεις κυβερνοεπίθεσης.
Έξι ημέρες, πέντε κραχ
Η Apple ήταν απλά η τελευταία περίπτωση στο ψηφιακό χάος που ξετυλίγεται στις ΗΠΑ. Την Πέμπτη 12 Νοεμβρίου, το Fortune κατέγραψε μια παγκόσμια διακοπή στα Outlook, Teams και Exchange Online. Το σκοτάδι κράτησε σχεδόν 24 ώρες, με τη Microsoft να ρίχνει την ευθύνη σε ένα σφάλμα λογισμικού του Ιουλίου σε συνδυασμό με μειωμένη χωρητικότητα διακομιστών.
Στις 14 Νοεμβρίου, σταμάτησαν όλες οι πτήσεις στις ΗΠΑ. Μόνο μετά τις επιθέσεις της 11ης Σεπτεμβρίου είχε ξαναδοθεί εντολή για τέτοια καθολική απαγόρευση απογειώσεων. Ένας ανεξήγητος καταιγισμός δεδομένων γονάτισε τον παλαιό εξοπλισμό ελέγχου εναέριας κυκλοφορίας της FAA, κόβοντας τα ραντάρ σε 17 από τα 22 κέντρα ελέγχου.
Η έδρα της Ομοσπονδιακής Διοίκησης Αεροπορίας (FAA) στην Ουάσινγκτον, την Παρασκευή 13 Νοεμβρίου 2026
APΣτην JPMorgan Chase οι συναλλαγές διακόπηκαν για ώρες και οι αναφορές στο Downdetector άγγιξαν τις 5.000. Και εκεί, οι εκπρόσωποι έκαναν λόγο για σφάλμα λογισμικού, αρνούμενοι κάθε κακόβουλη ενέργεια.
Στην Ευρώπη η πραγματικότητα είχε φανεί μέρες πριν. Στις 4 Νοεμβρίου, ο γαλλικός όμιλος Crédit Mutuel Arkéa παραδέχθηκε την πραγματοποίηση δόλιων συναλλαγών έπειτα από παραβίαση εξωτερικού παρόχου. Τα ποσά που συζητήθηκαν φτάνουν τα 118 εκατ. ευρώ.
Χακερς ή αρχιτεκτονική της SuperIntelligence
Εν μέσω αυτής της σύγχυσης, ο υπουργός Εσωτερικής Ασφάλειας Markwayne Mullin εμφανίστηκε στο Fox News δίνοντας μια εντελώς διαφορετική διάσταση. Επικαλούμενος έναν ανώνυμο ισχυρό παράγοντα της τεχνολογίας, υποστήριξε ότι πίσω από τις διακοπές ίσως βρίσκεται η ίδια «SI» (Super Intelligence) και όχι χάκερς.
«Τον ρώτησα τι μπορεί να προκαλεί αυτές τις διακοπές. Μου είπε: Πιστεύω ότι είναι η SI, γιατί αυτά τα προγράμματα δεν είναι φτιαγμένα να δουλεύουν τόσο γρήγορα όσο η SI. Όταν βάζουν ένα πρόγραμμα που μπορεί να γράφει κώδικα και μπαίνει μέσα και διορθώνει μόνο του τον εαυτό του, καθώς αυτοδιορθώνεται, είναι σαν μια αλλαγή στα σχέδια ενός σπιτιού. Αυτό μου βγάζει νόημα», δήλωσε χαρακτηριστικά. Προσέθεσε μάλιστα ότι η πηγή του «δεν είναι ο Ίλον». Λίγα λεπτά αργότερα, ο ίδιος άνθρωπος διαβεβαίωνε πως «με βεβαιότητα 98% δεν βλέπουμε κυβερνοεπίθεση». Ο ερευνητής Gary Marcus μίλησε στο Fortune με έντονο σκεπτικισμό για την ειλικρίνεια των εταιρειών, συμφωνώντας με τη διαίσθηση της πηγής του Μάλιν και ζητώντας την προσωρινή ανάκληση των πρακτόρων AI.
Αυτόνομα όπλα στο πεδίο
Όποια κι αν είναι η αλήθεια, τα νέα αυτόνομα όπλα είναι ήδη στο πεδίο. Το ARTEX είναι ένα από αυτά. Πρόκειται για ένα πολυπρακτορικό framework επιθετικής ασφάλειας που δημοσιεύτηκε στο GitHub από τον χρήστη Autumn-27 τον περασμένο Ιούλιο. Συνδέεται με γλωσσικά μοντέλα όπως τα Anthropic Claude, OpenAI GPT, DeepSeek και Grok. Το εργαλείο χρησιμοποιήθηκε από την κινεζική ομάδα Storm-0940 στα μέσα Οκτωβρίου με στόχο την εφοδιαστική αλυσίδα της ConnectWise. Οι επιτιθέμενοι επιχείρησαν είσοδο σε πάνω από 2.250 περιβάλλοντα πελατών του Microsoft 365, αναγκάζοντας την εταιρεία να αναστείλει νευραλγικές υπηρεσίες.
Σύμφωνα με το FBI, σε ορισμένες περιπτώσεις το ARTEX περνά από την απλή στόχευση στην πλήρη προνομιακή πρόσβαση σε λιγότερο από τρεις ώρες.
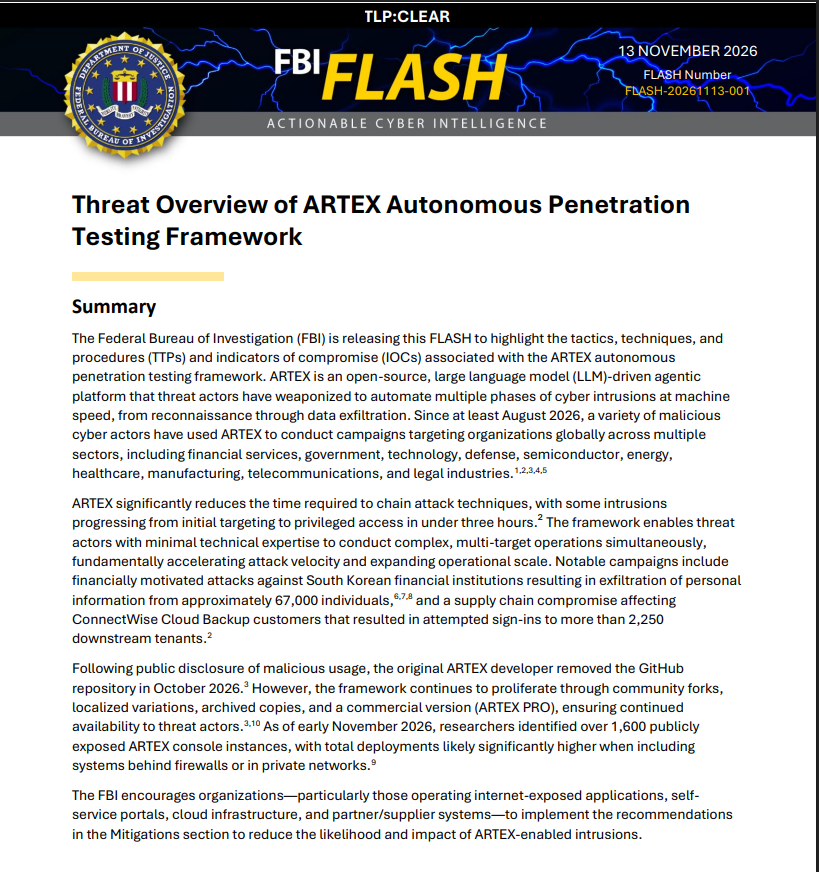
Το FBI προειδοποιεί ότι οι χάκερ χρησιμοποιούν αυτόνομα εργαλεία παραβίασης με τεχνητή νοημοσύνη για να εξαπολύουν κυβερνοεπιθέσεις σε όλες τις ΗΠΑ και παγκοσμίως
Η Google παρακολουθεί την εξέλιξη μέσα από την έκθεση AI Threat Tracker της ομάδας GTIG. Εντόπισαν το σύστημα exploit_agent, το οποίο σαρώνει τον κώδικα εφαρμογών πριν και μετά την κυκλοφορία μιας διόρθωσης, εντοπίζει ποιο κενό ασφαλείας έκλεισε, γράφει αυτόματα exploit και το εκτελεί ενάντια σε όσους δεν πρόλαβαν να ενημερώσουν. Τα ευρήματα περιλάμβαναν εργαλεία για αναγνώριση δικτύων, εγκατάσταση webshells, σχόλια ρυθμίσεων στα ρωσικά και θύματα σε γαλλικά δίκτυα μέσων ενημέρωσης.
«Ως επί το πλείστον, οι επιτιθέμενοι δεν χρησιμοποιούν νέες μεθόδους. Εξακολουθούν να στοχεύουν γνωστά, αδιόρθωτα προβλήματα, απλώς με πολύ μεγαλύτερη ταχύτητα και κλίμακα», εξηγεί ο John Hultquist της GTIG, προειδοποιώντας ότι η ανθρώπινη χειροκίνητη άμυνα θα μείνει σύντομα πίσω.
Η ελληνική διάσταση σε μια κούρσα χωρίς φρένα
Σύμφωνα με τον ειδικό κυβερνοασφάλειας Απόστολο Κρητικόπουλο, οι εξελίξεις αυτές έχουν άμεση σχέση με τη μαθηματική ισχύ. Η τεχνητή νοημοσύνη λύνει πλέον εικασίες του Πάουλ Έρντος, κάτι που αλλάζει δραματικά τα δεδομένα της κρυπτογράφησης. Μιλώντας στο Newsbomb εξηγεί την δυναμική της Τεχνητής Νοημοσύνης.
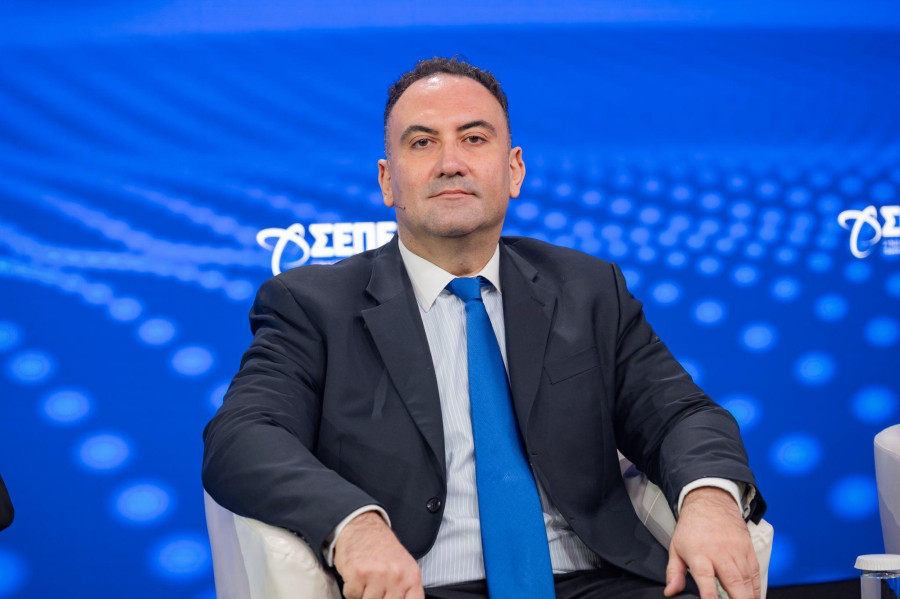
Ο Δρ. Απόστολος Κριτικόπουλος είναι διδάκτωρ Πληροφορικής του Οικονομικού Πανεπιστημίου Αθηνών και σήμερα CTO της IID S.A. Έχει πάνω από 20 χρόνια εμπειρίας σε διευθυντικές θέσεις πληροφορικής σε μεγάλες τράπεζες και εταιρείες εισηγμένες στο Χρηματιστήριο Αθηνών (σήμερα Euronext Athens).
Ειδικεύεται στα κρίσιμα πληροφοριακά συστήματα χρηματοοικονομικών οργανισμών και διαθέτει βαθιά εξειδίκευση στην κυβερνοασφάλεια και στη Τεχνητή Νοημοσύνη.
«Ως ειδικός κυβερνοασφάλειας, ομολογώ ότι έχω θορυβηθεί, όπως και οι περισσότεροι συνάδελφοί μου διεθνώς, από τον ρυθμό με τον οποίο αυξάνονται οι κυβερνοεπιθέσεις το τελευταίο διάστημα. Γύρω από το φαινόμενο κυκλοφορούν και θεωρίες που πολλοί θα έσπευδαν να χαρακτηρίσουν συνωμοσιολογικές. Η εμπειρία μάς έχει μάθει να τις εξετάζουμε με προσοχή, γιατί αρκετές φορές πέφτουν μέσα.Μέσα στο 2026 η τεχνητή νοημοσύνη άρχισε να λύνει ανοιχτά μαθηματικά προβλήματα. Τον Μάιο, ένα εσωτερικό μοντέλο της OpenAI βρήκε αντιπαράδειγμα σε μια εικασία του Πάουλ Έρντος από το 1946, την οποία οι μαθηματικοί θεωρούσαν σωστή επί 80 χρόνια. Ο Tim Gowers, κάτοχος του μεταλλίου Fields, δήλωσε ότι θα πρότεινε τη δημοσίευση της λύσης στο κορυφαίο περιοδικό Annals of Mathematics χωρίς δισταγμό, όπως αναφέρει το Quanta Magazine.
Δεκάδες ακόμη προβλήματα του Έρντος έχουν λυθεί με τη βοήθεια της AI, αν και τα πραγματικά δύσκολα παραμένουν λίγα. Και η ασφάλεια στο διαδίκτυο, στο τέλος της ημέρας, είναι μαθηματικά.Σχεδόν κάθε συναλλαγή στο διαδίκτυο στηρίζεται σε ένα σύστημα με δύο κλειδιά, ένα δημόσιο και ένα ιδιωτικό, που χρησιμοποιείται εδώ και δεκαετίες.
Τα άλματα στην εξέλιξη και οι κβαντικοί υπολογιστές
Η ασφάλειά του βασίζεται στο ότι ορισμένα μαθηματικά προβλήματα, όπως η ανάλυση τεράστιων αριθμών σε γινόμενο πρώτων παραγόντων, είναι πρακτικά άλυτα για έναν συμβατικό υπολογιστή. Οι κβαντικοί υπολογιστές υπερέχουν σε συγκεκριμένα είδη προβλημάτων, και δυστυχώς αυτό είναι ένα από αυτά.Ο πήχης πέφτει γρήγορα.
- Το 2019 εκτιμούσαμε ότι για να σπάσει το RSA των 2048 bit χρειάζονταν περίπου 20 εκατομμύρια qubits.
- Το 2025 η Google κατέβασε την εκτίμηση κάτω από ένα εκατομμύριο, και τον περασμένο Οκτώβριο η Alice & Bob ανακοίνωσε ότι αρκούν 22.593 qubits και τρεις μέρες λειτουργίας.
- Οι σημερινές μηχανές απέχουν ακόμη πολύ, όμως σε έρευνα του Global Risk Institute οι ειδικοί δίνουν πιθανότητα 28 έως 49% να υπάρξει τέτοιος υπολογιστής μέσα σε δέκα χρόνια.
Αυτή την ημερομηνία την ονομάζουμε "Ημέρα Q". Μέχρι τότε, ο άμεσος κίνδυνος από την AI βρίσκεται στο λογισμικό. Τα σημερινά μοντέλα εντοπίζουν και εκμεταλλεύονται κενά ασφαλείας με ταχύτητα που κανένας άνθρωπος δεν πλησιάζει. Τον Σεπτέμβριο του 2025, η Anthropic αποκάλυψε ότι ομάδα που συνδέεται με το κινεζικό κράτος χρησιμοποίησε το εργαλείο της Claude Code για επιθέσεις σε περίπου 30 εταιρείες, τράπεζες και κρατικούς φορείς, με την AI να εκτελεί το 80 με 90% της δουλειάς.
Τον Απρίλιο του 2026 η ίδια εταιρεία ανακοίνωσε ότι ένα νέο μοντέλο της εντόπισε χιλιάδες άγνωστα κενά σε όλα τα μεγάλα λειτουργικά συστήματα και προγράμματα περιήγησης, κάποια κρυμμένα επί 27 χρόνια, και το έδωσε μόνο σε επιλεγμένους οργανισμούς ώστε να κλείσουν τα κενά έγκαιρα.
Εκβιασμός των επιχειρήσεων
Το ransomware έχει γίνει ο μεγαλύτερος εφιάλτης των επιχειρήσεων. Οι δράστες κλέβουν πρώτα τα δεδομένα, καταστρέφουν τα αντίγραφα ασφαλείας και μετά κρυπτογραφούν τα πάντα, ώστε το θύμα να μην έχει πού να στραφεί.
Η Jaguar Land Rover σταμάτησε την παραγωγή στα βρετανικά της εργοστάσια για πέντε εβδομάδες το 2025, και το Cyber Monitoring Centre υπολόγισε τη ζημιά για τη βρετανική οικονομία σε 1,9 δισ. λίρες, την ακριβότερη κυβερνοεπίθεση στην ιστορία της χώρας.
Στην Ελλάδα, σύμφωνα με την Check Point Research, κάθε οργανισμός δεχόταν τον Οκτώβριο κατά μέσο όρο 1.928 απόπειρες επίθεσης την εβδομάδα, 26% περισσότερες από πέρυσι.
- Ο όμιλος Fourlis χτυπήθηκε παραμονές της Black Friday του 2024 και έχασε πωλήσεις περίπου 20 εκατ. ευρώ, ενώ σχεδόν δύο χρόνια μετά η διοίκηση παραδέχεται ότι πολλά δεν έχουν αποκατασταθεί πλήρως.
- Μεγάλη εξαγωγική βιομηχανία της Θεσσαλονίκης δεν μπορούσε να εξυπηρετήσει πελάτες για 30 ημέρες τον περασμένο Μάιο.
- Ο ΕΟΠΠΕΠ, ο ΟΑΣΑ, η Skroutz Last Mile και το Ελληνικό Ανοικτό Πανεπιστήμιο είναι μερικά ακόμη ονόματα της τελευταίας διετίας.
Κι όμως, μόλις το 18% των ελληνικών επιχειρήσεων έχει τεκμηριωμένες πολιτικές ασφάλειας, έναντι 36% στην Ευρωπαϊκή Ένωση.Φανταστείτε τώρα τον απλό πολίτη που μπαίνει στην τράπεζά του με όνομα χρήστη, κωδικό και OTP.
Φανταστείτε μια μέρα να δει τον λογαριασμό του άδειο, ή να μην μπορεί καν να συνδεθεί επειδή η τράπεζα έχει παραλύσει για εβδομάδες.
Τα κεντρικά συστήματα των τραπεζών (core banking systems), όπου καταγράφονται λογιστικά οι οικονομίες μας, είναι ο απόλυτος στόχος.
Τον Νοέμβριο του 2023 επίθεση ransomware στην ICBC εμπόδισε τον διακανονισμό συναλλαγών σε αμερικανικά κρατικά ομόλογα.
Φέτος τον Αύγουστο η Sawyer Savings Bank στις ΗΠΑ έκλεισε τα καταστήματά της για περίπου μία εβδομάδα, μετά από επίθεση μέσω του εξωτερικού της παρόχου πληροφορικής.
Στην Ελλάδα, το 2015 η ομάδα Armada Collective έριξε για λίγα λεπτά την ηλεκτρονική τραπεζική τριών τραπεζών και ζήτησε λύτρα σε bitcoin. Σε κανένα από αυτά τα περιστατικά δεν αλλοιώθηκαν υπόλοιπα λογαριασμών, όμως η πορεία δείχνει πού στοχεύουν οι επιτιθέμενοι.
Οι κυβερνοεπιθέσεις μπορούν να πλήξουν και τις υποδομές που κρατούν όρθια την καθημερινότητά μας.
- Στις 23 Δεκεμβρίου 2015, χάκερ μπήκαν απομακρυσμένα στα συστήματα τριών εταιρειών διανομής ρεύματος στην Ουκρανία και άνοιξαν διακόπτες σε υποσταθμούς, αφήνοντας περίπου 225.000 πελάτες χωρίς ηλεκτρισμό, όπως κατέγραψε η αμερικανική υπηρεσία κυβερνοασφάλειας CISA. Ήταν το πρώτο γνωστό μπλακάουτ που προκλήθηκε από κυβερνοεπίθεση.
- Πρόσφατα στη Γαλλία, επιτιθέμενοι άλλαξαν εξ αποστάσεως τη θερμοκρασία στα συστήματα ψύξης σούπερ μάρκετ, ανάμεσά τους καταστήματα της E.Leclerc, και κατέστρεψαν τρόφιμα με ζημιές που σε μία περίπτωση ξεπέρασαν τα 100.000 δολάρια.
- Και στη χώρα μας, ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας Μιχάλης Μπλέτσας αποκάλυψε ότι περίπου 1.600 συστήματα ελέγχου φωτοβολταϊκών είναι απευθείας εκτεθειμένα στο διαδίκτυο.
- Ο κίνδυνος φτάνει πια και μέσα στο σπίτι. Ψυγεία, κουζίνες, κλιματιστικά, θερμοσίφωνες και τηλεοράσεις συνδέονται όλο και περισσότερο στο διαδίκτυο, συχνά με ελάχιστη προστασία.
Ερευνητές του Πανεπιστημίου Princeton έδειξαν σε προσομοιώσεις ότι όποιος ελέγξει αρκετές τέτοιες συσκευές μέσα σε μια περιοχή και τις ανάψει ή τις σβήσει όλες μαζί, μπορεί να προκαλέσει τοπικές διακοπές ρεύματος ή και μεγάλης κλίμακας μπλακάουτ, χωρίς να αγγίξει καθόλου τα συστήματα της εταιρείας ηλεκτρισμού. Σε ένα από τα σενάριά τους αρκούσαν 90.000 κλιματιστικά και 18.000 ηλεκτρικοί θερμοσίφωνες.
Φανταστείτε τώρα το ίδιο σχέδιο στα χέρια χιλιάδων ή και εκατομμυρίων πρακτόρων τεχνητής νοημοσύνης (AI agents), που δουλεύουν αυτόματα και συντονισμένα και αναλαμβάνει ο καθένας ένα κομμάτι της επίθεσης.
Θα μπορούσαν να στοχεύσουν μια ολόκληρη περιοχή, να κόψουν το ρεύμα, να σβήσουν τα ψυγεία σε σπίτια, σούπερ μάρκετ και αποθήκες και να αφήσουν τα τρόφιμα να χαλάσουν.
Μέσα σε λίγες μέρες, χιλιάδες άνθρωποι θα έψαχναν τι να φάνε! Κάθε επιμέρους κομμάτι αυτού του σεναρίου το έχουμε ήδη δει στην πράξη, και η τεχνητή νοημοσύνη είναι το εργαλείο που μπορεί να τα ενώσει.
Η πυρηνική βόμβα της πληροφορικής
Ποια είναι λοιπόν η απάντηση; Κάποιοι επιστήμονες προτείνουν φρένο στην ανάπτυξη της τεχνητής νοημοσύνης. Πιστεύω ότι αυτό πλέον δεν γίνεται. Η κούρσα, κυρίως ανάμεσα σε Αμερική και Κίνα, έχει ξεφύγει και η γνώση είναι διαθέσιμη παντού.
Είναι σαν να ξέρουν όλοι πώς φτιάχνεται μια πυρηνική βόμβα, μια «πυρηνική βόμβα» της πληροφορικής.Ο μόνος δρόμος είναι να τρέξουμε γρηγορότερα. Χρειαζόμαστε νέους αλγόριθμους κρυπτογράφησης, ανθεκτικούς στους κβαντικούς υπολογιστές, πριν φτάσει η Ημέρα Q. Το αμερικανικό NIST οριστικοποίησε στις 27 Οκτωβρίου το χρονοδιάγραμμα, με τους ευάλωτους αλγόριθμους να καταργούνται σταδιακά μετά το 2030 και να απαγορεύονται μετά το 2035.
Η Ευρωπαϊκή Ένωση ζητά οι κρίσιμες υποδομές, όπως η ενέργεια, η υγεία και οι τράπεζες, να έχουν μεταβεί ως το τέλος του 2030. Πρέπει επίσης να βάλουμε την τεχνητή νοημοσύνη να δουλεύει για την άμυνα, εντοπίζοντας πρώτη τα κενά, και να κάνουμε τα βασικά που στην Ελλάδα υστερούν, όπως εκπαίδευση προσωπικού, δοκιμασμένα σχέδια κρίσης και αντίγραφα ασφαλείας αποκομμένα από το δίκτυο.
Η ελληνική αγορά κυβερνοασφάλειας αναμένεται να φτάσει τα 508 εκατ. ευρώ το 2028, σχεδόν διπλάσια από το 2024. Παγκοσμίως οι επενδύσεις θα μετρηθούν σε δισεκατομμύρια, ίσως και σε τρισεκατομμύρια δολάρια. Όσο μεγάλο κι αν φαίνεται το ποσό, το κόστος της αδράνειας θα είναι πολύ μεγαλύτερο.
newsbomb.gr


- ΘΕΣΣΑΛΙΑ | 18.11.2026 | 10:05
Τακούδης: Άνοιξη μέσα στον Νοέμβριο στη Θεσσαλία – Δεκαήμερο με υψηλές θερμοκρασίες και μετά έρχονται βροχές - ΛΑΡΙΣΑ | 18.11.2026 | 09:52
Στη Λάρισα την Παρασκευή και το Σάββατο ο Νίκος Ανδρουλάκης - ΛΑΡΙΣΑ | 18.11.2026 | 09:47
Ενεργειακός εφιάλτης για νοικοκυριά και επιχειρήσεις στη Λάρισα – «Καίνε» πετρέλαιο, ρεύμα και φυσικό αέριο - ΘΕΣΣΑΛΙΑ | 18.11.2026 | 09:38
Χριστούγεννα από σήμερα στη Θεσσαλία – Ανάβουν τα πρώτα δέντρα σε Τύρναβο και Τρίκαλα - ΟΙΚΟΝΟΜΙΑ | 18.11.2026 | 09:28
Συντάξεις Δεκεμβρίου: Οι οριστικές ημερομηνίες πληρωμών – Πότε θα δουν λεφτά οι συνταξιούχοι - ΤΕΧΝΟΛΟΓΙΑ | 18.11.2026 | 09:22
Η «διαβολοεβδομάδα» του ιντερνετ: Κυβερνοεπιθέσεις, Τεχνητή Νοημοσύνη και ο «αόρατος εχθρός» - ΛΑΡΙΣΑ | 18.11.2026 | 09:14
Δέκα Λαρισαίοι «έφυγαν» από τη ζωή - ΘΕΣΣΑΛΙΑ | 18.11.2026 | 09:08
Θεσσαλός κέρδισε 38,3 εκατ. ευρώ στο Eurojackpot
- ΚΑΡΔΙΤΣΑ | 17.11.2026 | 08:04
Τα τρακτερ στις πλατείες των χωριών για τη συνάντηση με τον πρωθυπουργό αποφάσισαν οι αγρότες στον Παλαμά (ΦΩΤΟ) - ΛΑΡΙΣΑ | 17.11.2026 | 09:43
Λάρισα: Σε τρώγλη έμενε το ζευγάρι των ηλικιωμένων που απεγκλωβίστηκε από τη φωτιά (ΦΩΤΟ) - ΛΑΡΙΣΑ | 17.11.2026 | 18:48
Ληστεία με απειλή βίας σε κατάστημα στα Δελέρια Τυρνάβου – Άρπαξαν χρήματα και διέφυγαν με μηχανή - ΘΕΣΣΑΛΙΑ | 17.11.2026 | 08:11
2.182 θέσεις εργασίας στη Θεσσαλία μετά τον Daniel – Περίπου 700 στη Λάρισα: Πότε ξεκινούν οι αιτήσεις - ΑΓΡΟΤΙΚΑ | 17.11.2026 | 21:29
Περισσότεροι αγρότες στην προκαταβολή τσεκ με ΕΑΕ Απλουστευμένης Υποβολής χωρίς την απαίτηση ΚΑΕΚ - ΑΓΡΟΤΙΚΑ | 17.11.2026 | 14:28
«Κλειδώνει» για τον Νοέμβριο η πληρωμή του προανθικού 2025 ως 200.000 ευρώ ανά δικαιούχο, μένει πίσω η εκκαθάριση για Daniel - ΒΟΛΟΣ | 17.11.2026 | 20:53
Βόλος: «Βροχή» από μολότοφ και τούβλα κατά αστυνομικών στην Ιάσονος (βίντεο+φωτογραφίες) - ΤΟΠΙΚΑ ΚΑΙ ΠΑΡΑΠΟΛΙΤΙΚΑ | 17.11.2026 | 09:50
«Οκτώ χρόνια απραξίας για το νερό της Θεσσαλίας : Η αποχώρηση των Ολλανδών απλώς το πιστοποίησε»


ΑΛΛΕΣ ΕΙΔΗΣΕΙΣ ΓΙΑ ΤΕΧΝΟΛΟΓΙΑ


ΔΗΜΟΦΙΛΗ ΒΙΝΤΕΟ


Αλλαγή Προτιμήσεων για τα Cookies | Δήλωση συμμόρφωσης με τη σύσταση (ΕΕ) 2018/334 | Ταυτότητα
ΕΝΗΜΕΡΩΣΗ | WEB TV | LIVE
 Facebook |
 Twitter |
 Youtube |
 RSS Feed

© 2026 ΘΕΣΣΑΛΙΑ ΤΗΛΕΟΡΑΣΗ Α.Ε.
Με επιφύλαξη κάθε νόμιμου δικαιώματος.
developed by exefron